صفحه گفتوگوي يک هوش مصنوعي مولد باز است. کارمند براي حل يک خطاي نرمافزاري، بخشي از کد اختصاصي سازمان را وارد ميکند؛ چند دقيقه بعد، مشکل برطرف شده است.


 کپی آدرس
اشتراک گذاری در فیس بوک
اشتراک گذاری در تویتر
پست الکترونیک
 اشتراک گذاری در لینکداین
اشتراک گذاری در واتساپ
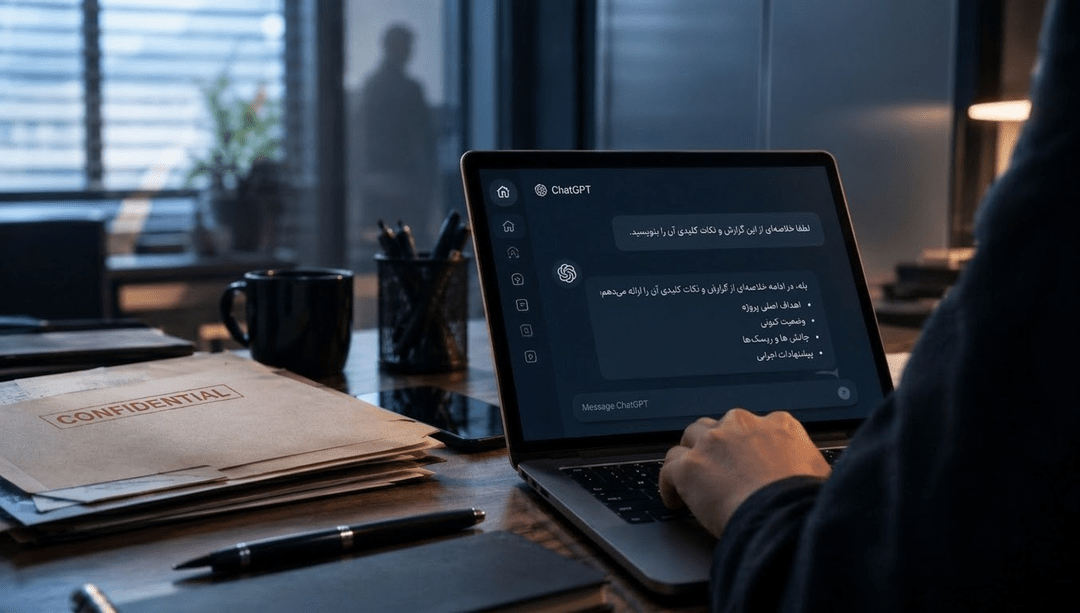
اما همراه همان کد، شايد نام يک سامانه داخلي، ساختار يک پروژه يا جزئياتي از زيرساخت فني نيز از محدوده کنترل سازمان خارج شده باشد. هيچ آژير خطري به صدا درنيامده، ديواره آتش سازمان شکسته نشده و مهاجمي هم پشت درگاه شبکه ديده نميشود؛ بااينحال، اطلاعاتي که نبايد از محيط کاري خارج ميشد، به يک سرويس بيروني ارسال شده است.
اين همان نقطهاي است که يک تصميم ظاهراً ساده ميتواند به مسئلهاي جدي در امنيت اطلاعات تبديل شود؛ مسئلهاي که اگر دادهها به دست افراد غيرمجاز يا بازيگران متخاصم برسند، ممکن است پيامدهايي فراتر از يک خطاي اداري داشته باشد.
تله افشاي اطلاعات در هوش مصنوعي از جايي آغاز ميشود که سرعت انجام کار، جاي بررسي محرمانگي را ميگيرد. کارمند براي خلاصهکردن گزارش، تحليل يک قرارداد يا عيبيابي برنامه، اطلاعات داخلي را در کادر گفتوگو قرار ميدهد؛ بيآنکه بداند سرويس مورد استفاده چه مجوزهايي دارد، دادهها چگونه پردازش ميشوند و چه محدوديتهايي براي نگهداري آنها اعمال شده است.
از يک پرسش ساده تا يک فرصت اطلاعاتي
هوش مصنوعي مولد به ابزاري پرکاربرد در محيطهاي کاري تبديل شده است؛ اما استفاده بيضابطه از آن ميتواند شکافي در امنيت اطلاعات سازمانها ايجاد کند. نام مشتريان، ارقام بودجه، کدهاي اختصاصي و اطلاعات پروژههاي حساس، هرکدام ميتوانند قطعهاي از پازل اطلاعاتي يک سازمان باشند و افشاي آنها، تصويري از توانمنديها و نقاط آسيبپذير مجموعه بسازد.
خطر از جايي آغاز ميشود که اطلاعات محرمانه از محدوده کنترل سازمان خارج ميشود. سياستهاي نگهداري و پردازش داده در ابزارهاي هوش مصنوعي يکسان نيست و بارگذاري اطلاعات در سرويسهاي تأييدنشده ميتواند آنها را در معرض دسترسي خارج از کنترل سازمان قرار دهد؛ حتي بدون نفوذ مستقيم به شبکه داخلي.
براي سازمانهاي جاسوسي، ارزش اين دادهها در سرنخهايي است که از کنار هم قرارگرفتن آنها به دست ميآيد. نام يک پروژه، بخشي از کد منبع يا شرح يک نقص فني ميتواند به شناسايي زيرساختها، نقاط حساس و افراد کليدي کمک کند و زمينه فريب هدفمند يا جمعآوري اطلاعات بيشتر را فراهم سازد.
ارسال داده به هوش مصنوعي به معناي دسترسي قطعي سازمانهاي جاسوسي به آن نيست؛ اما خروج کنترلنشده اطلاعات، مرز حفاظتي سازمان را تضعيف ميکند و ممکن است دادهاي عادي را به سرنخي براي بهرهبرداري اطلاعاتي تبديل کند.
اعتماد به هوش مصنوعي؛ شکافي در امنيت اطلاعات
فشار زماني و نياز به حل فوري مشکلات ميتواند يکي از نقاط ضعف امنيت اطلاعات سازمان باشد. کارمندي که براي رفع خطاي فني يا تحويل سريع گزارش تحت فشار است، ممکن است بدون بررسي مجوزها، کدهاي اختصاصي يا اسناد داخلي را در ابزار هوش مصنوعي بارگذاري کند. پاسخ سريع و منظم اين ابزار نيز ميتواند حساسيت کاربر را کاهش دهد؛ درحاليکه دقت پاسخ، هيچ تضميني براي محرمانگي دادهها نيست.
مهدي افراشته، پژوهشگر روانشناسي شناختي و تحليلگر رفتاري، بر فاصله ميان تصور کاربر و واقعيت فني ابزار تأکيد ميکند. کاربر ممکن است گفتوگو با هوش مصنوعي را تعاملي خصوصي تصور کند، درحاليکه دادهها براي پردازش به زيرساخت سرويسدهنده منتقل ميشوند و نحوه نگهداري و حفاظت از آنها به شرايط همان سرويس بستگي دارد.
همين تصور نادرست ميتواند به يک آسيبپذيري انساني در امنيت سازمان تبديل شود. فردي که اطلاعات محرمانه را در اختيار يک غريبه قرار نميدهد، ممکن است همان اطلاعات را براي دريافت پاسخ سريعتر در يک ابزار آنلاين وارد کند. براي مهاجمان، خطاي انساني هميشه به معناي فريب مستقيم کارمند نيست؛ گاهي اعتماد بيبررسي به يک ابزار و ناديدهگرفتن ضوابط حفاظتي، مسير خروج اطلاعات را باز ميکند.
از نشت داده تا شناسايي نقاط حساس
خروج اطلاعات از محدوده کنترل سازمان، لزوماً به افشاي فوري اسناد محرمانه ختم نميشود؛ گاهي همين دادهها سرنخهايي درباره افراد کليدي، زيرساختها و نقاط آسيبپذير مجموعه فراهم ميکنند. اطلاعاتي که بهتنهايي کماهميت به نظر ميرسند، در کنار يکديگر ميتوانند تصويري دقيقتر از ساختار و فعاليتهاي سازمان بسازند.
براي مثال، ترکيب نام يک پروژه، مسؤوليت يک کارشناس و شرح يک مشکل فني ميتواند زمينه طراحي پيام فريبندهاي را فراهم کند. مهاجم ممکن است خود را همکار يا پشتيبان فني معرفي کند و با تکيه بر اين جزئيات، براي دريافت اطلاعات بيشتر يا دسترسي به سامانه اعتمادسازي کند.
در سال 2023، گزارشهايي از واردکردن کدهاي اختصاصي و محتواي يک جلسه داخلي سامسونگ به ChatGPT منتشر شد. اين اتفاق نگرانيهايي درباره حفاظت از اطلاعات محرمانه ايجاد کرد و به محدوديتهايي در استفاده کارکنان از ابزارهاي هوش مصنوعي انجاميد. اين ماجرا اثباتکننده دسترسي سازمانهاي جاسوسي به دادهها نيست؛ اما نشان ميدهد استفاده کنترلنشده از ابزارهاي آنلاين ميتواند اطلاعات حساس را از محدوده حفاظت سازمان خارج کند.
مراحل پيشرفت تله؛ از ورود داده تا بهرهبرداري احتمالي
1. نياز فوري: کارمند براي حل يک مشکل فني، تحليل داده يا خلاصهکردن سند، به دنبال پاسخي سريع ميگردد.
2. عبور از مرز محرمانگي: اطلاعات داخلي بدون بررسي مجوزها و شرايط حفاظتي سرويس، در ابزار هوش مصنوعي وارد ميشود.
3. خروج از محدوده کنترل: دادهها براي پردازش به سرويس بيروني ارسال ميشوند و نحوه نگهداري و دسترسي به آنها به سازوکارها و سياستهاي همان سرويس بستگي دارد.
4. شکلگيري فرصت اطلاعاتي: اگر دادهها در دسترس افراد غيرمجاز قرار گيرند، ممکن است در کنار اطلاعات ديگر براي شناسايي پروژهها، زيرساختها و کارکنان حساس به کار گرفته شوند.
5. بهرهبرداري احتمالي: سرنخهاي گردآوريشده ميتوانند زمينه فريب هدفمند کارکنان، تلاش براي دسترسي غيرمجاز يا جمعآوري اطلاعات تکميلي را فراهم کنند.
ورود داده به يک سرويس و افشاي واقعي آن 2 اتفاق متفاوتاند؛ همانطور که افشاي اطلاعات نيز بهتنهايي اثباتکننده عمليات جاسوسي نيست. بااينحال، حفاظت از اطلاعات نبايد به زمان وقوع خسارت موکول شود.
فايروال ذهن را روشن نگه داريم
براي جلوگيري از تبديل ابزارهاي هوش مصنوعي به معبر خروج اطلاعات، رعايت چند اصل ضروري است:
اطلاعات محرمانه را بدون مجوز وارد نکنيم؛ اسناد حساس، اطلاعات مشتريان و کدهاي اختصاصي را فقط در ابزارهاي مجاز و مطابق ضوابط سازمان پردازش کنيم.
از سرويسهاي تأييدشده استفاده کنيم؛ سازمان بايد ابزارهاي مجاز، سطح دسترسي و نوع داده قابلاستفاده در هر سرويس را مشخص کند.
دادههاي حساس را حذف يا جايگزين کنيم؛ در موارد مجاز، نامها، شناسهها و جزئيات محرمانه را حذف يا ناشناسسازي کنيم؛ اين اقدام جايگزين مجوز استفاده از ابزار نيست.
در برابر درخواستهاي غيرعادي هوشيار باشيم؛ درخواست کدهاي دسترسي، اسناد داخلي يا اطلاعات تکميلي از سوي افراد مدعي همکاري فني را از مسيرهاي رسمي بررسي کنيم.
حفاظت از اطلاعات را به مسؤوليت همه تبديل کنيم؛ آموزش کارکنان، نظارت بر استفاده از ابزارها، تعيين سطح محرمانگي و گزارش سريع رخدادهاي مشکوک بايد بخشي از سياست امنيتي سازمان باشد.
نشت اطلاعات حياتي هميشه با بدافزار يا نفوذ مستقيم به شبکه آغاز نميشود. گاهي يک کد، نام يک کارشناس يا شرح يک پروژه، ناخواسته از محدوده امن سازمان خارج ميشود؛ جزئياتي بهظاهر کماهميت که در صورت دسترسي افراد متخاصم، ميتواند به حلقهاي از زنجيره جمعآوري اطلاعات تبديل شود. در عصر هوش مصنوعي، حفاظت از اسرار سازماني فقط به ديوارههاي آتش وابسته نيست؛ بلکه به تصميمي هم بستگي دارد که کاربر پيش از فشردن دکمه ارسال ميگيرد.
کپی آدرس
اشتراک گذاری در فیس بوک
اشتراک گذاری در تویتر
پست الکترونیک
اشتراک گذاری در لینکداین
اشتراک گذاری در واتساپ
 بخش خبری آذربایجان
اظهار نظر 0
روزنامه به دیدگاه شما نیازمند است،از نظراتتون روی موضوعات پیشوازی خواهیم کرد.